웹훅(Webhook)이란? 작동 방식, 장단점, 구현 가이드 2026 실무정리
최종 수정일: 2026년 08월 23일
웹훅(Webhook)은 특정 이벤트가 발생하면 등록된 URL로 정보를 HTTP POST로 즉시 밀어주는(푸시) 알림 방식으로, 주기적으로 확인하는 폴링보다 실시간성과 서버 효율이 높은 대신 전달 보장·순서·보안은 설계로 보완해야 합니다.
과거 시스템 간 정보 교환은 주기적으로 서로를 확인해야 하는 번거로움이 있었습니다. 특정 시스템의 데이터 변경을 알기 위해 다른 시스템에서 계속 확인 요청을 보내는 방식은, 중요한 소식을 실시간으로 놓치거나 불필요하게 서버에 부담을 주곤 했습니다. 이런 비효율을 해결해 준 것이 바로 웹훅입니다.
웹훅은 특정 사건이 발생했을 때 즉시 관련 정보를 필요한 곳으로 전달해 시스템 간 상호작용을 효율적으로 만드는 방식으로 자리 잡았습니다. 쉽게 말해 ‘중요한 소식이 생기면 바로 알려 달라’고 미리 약속해 두는 것과 같아서, 더 이상 변화를 계속 확인하는 수고를 덜어줍니다.
웹훅의 기본
웹훅이란 무엇일까요?
웹훅(Webhook)은 인터넷을 통해 여러 웹 서비스가 실시간으로 정보를 주고받도록 돕는 알림 시스템입니다. 어떤 서비스에서 특정 사건(이벤트)이 발생하면, 사전에 정해둔 다른 서비스의 인터넷 주소(URL)로 해당 이벤트 정보를 HTTP POST 방식으로 자동 전송해 줍니다. 예를 들어 쇼핑몰에 새 고객이 가입하거나 결제를 완료했을 때, 이 정보를 즉시 창고 관리 시스템에 알려주도록 설정할 수 있습니다. 이런 구조 덕분에 시스템이 더 유연하고 빠르게 반응합니다.
이 기술은 2007년 제프 린제이(Jeff Lindsay)가 “사용자가 직접 설정할 수 있는 HTTP 알림”이라는 개념을 제안한 이후 크게 주목받기 시작했습니다. 이후 깃허브(GitHub), 스트라이프(Stripe), 슬랙(Slack) 등 유명 서비스들이 이벤트 기반 알림을 시스템 연결의 표준 방식으로 채택했습니다. 이 방식은 다음과 같이 평가됩니다.
여러 개의 작은 서비스들이 각자 독립적으로 움직이면서도(마이크로서비스 아키텍처), 필요할 때만 서로 연결되어 전체 시스템이 유연하고 튼튼하게 돌아가도록(느슨한 결합) 만드는 효율적인 방법 중 하나입니다.
오늘날 이벤트 기반 알림은 웹 서비스 개발에서 사실상 필수 요소가 되었습니다. 오늘날 대다수 SaaS가 이 방식을 주요 연결 수단으로 제공하며, 그 비중은 빠르게 늘고 있습니다. 이 방식은 폴링 대비 네트워크 데이터를 크게 절약하고, 정보 수신 시간을 대폭 단축합니다.
전송되는 이벤트 정보는 주로 JSON 또는 XML 형식의 ‘페이로드(payload)’에 담깁니다. HTTP 헤더에는 이벤트 종류, 발생 시각, 그리고 메시지 변조 여부를 확인하기 위한 ‘전자 서명’ 같은 정보가 포함됩니다. 이 구성으로 정보 전달의 보안성과 신뢰성을 확보합니다.
웹훅은 어떻게 작동하나요?
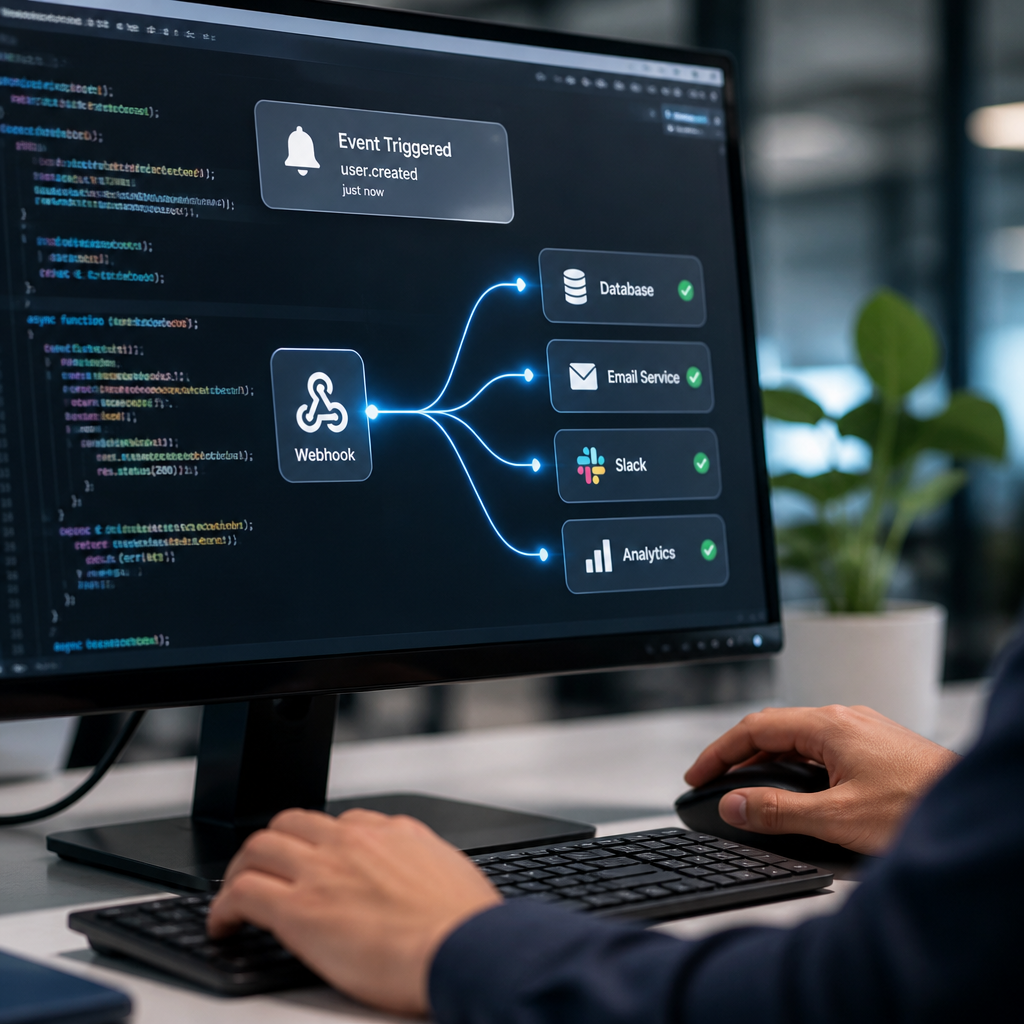
이벤트 기반 알림은 크게 세 단계로 작동합니다. 먼저 특정 서비스에서 미리 정해 둔 사건(이벤트)이 발생합니다. 다음으로 이벤트가 발생한 서비스는 정보를 받기로 등록된 인터넷 주소(콜백 URL)로 이벤트 정보를 담은 ‘HTTP POST 요청’을 보냅니다. 마지막으로 요청을 받은 서버는 내용을 확인해 필요한 작업을 처리합니다. 이 모든 과정은 ‘비동기적’으로 진행되므로, 정보를 보내는 쪽은 응답을 기다리지 않고 자신의 작업을 계속할 수 있어 시스템 효율이 높아집니다.
그럼 아무나 받을 수 있느냐, 여기서 등록 절차가 들어갑니다. 정보를 받고자 하는 서비스가 정보를 보내주는 서비스 제공자에게 어떤 이벤트를 어느 주소로 보내달라고 미리 등록해야 합니다. 서비스 제공자는 이 정보를 저장해 두었다가 해당 이벤트가 발생하면 ‘이벤트 리스너’를 통해 등록된 주소로 알림을 보냅니다.
웹훅 시스템을 외부 위험으로부터 보호하는 보안 조치는 필수입니다. 국제 웹 보안 프로젝트 OWASP(Open Web Application Security Project)의 보안 안내서는 네 가지 핵심 요소를 강조합니다. 서명 검증으로 요청 신뢰성을 확인하고, 타임스탬프 확인으로 재생 공격을 막고, IP 화이트리스트로 허용된 IP 주소만 접근하게 하며, 모든 통신에 HTTPS를 적용하는 것입니다. 특히 HTTPS 적용은 데이터 암호화와 무결성 보장의 기본입니다.
인터넷 연결 문제나 서버 오류로 정보 전달이 실패할 수도 있습니다. 네트워크·서버 문제로 전달이 실패하는 경우가 일정 비율 발생합니다. 이 문제를 줄이기 위해 스트라이프(Stripe) 같은 서비스는 ‘지수 백오프’ 방식으로 실패 시 재시도 간격을 점차 늘려가며 일정 기간 재전송하는 재시도 시스템을 운영합니다. 이런 재시도 로직이 안정성을 끌어올리는 핵심 장치가 됩니다.
웹훅의 특징
웹훅 장점
웹훅은 기존 폴링 방식에 비해 실시간 데이터 처리가 가능하고, 서버 자원을 효율적으로 사용해 시스템 운영 비용을 줄일 수 있습니다. 사건 발생 즉시 정보를 보내는 능동적 방식이라 데이터 동기화 지연이 최소화되고 사용자 경험도 개선됩니다.
| 구분 | 웹훅 (Webhook) | API 폴링 (Polling) |
|---|---|---|
| 데이터 전달 방식 | 푸시 (Push) – 이벤트 발생 시 서버가 클라이언트로 전송 | 풀 (Pull) – 클라이언트가 주기적으로 서버에 요청 |
| 실시간성 | 높음 (거의 실시간) | 낮음 (폴링 주기에 따라 지연 발생) |
| 자원 효율성 | 높음 (필요할 때만 통신) | 낮음 (불필요한 요청 발생) |
| 구현 복잡성 | 초기 설정이 필요하나, 이후 관리는 용이 | 구현은 간단하나, 지속적인 요청 관리 필요 |
이벤트 기반 방식은 주기적 폴링보다 응답 시간을 크게 줄이고, 불필요한 API 호출도 대폭 감소시킵니다. 불필요한 API 호출을 없애 서버 부하와 운영 비용을 줄이는 구조입니다.
개발자 입장에서도 복잡한 확인 로직을 만들 필요 없이 ‘이벤트 기반 시스템’을 구축할 수 있습니다. 이 방식은 개발 과정을 단순화하고, 더 많은 개발자가 복잡한 시스템을 손쉽게 연결하도록 돕는 도구로 평가됩니다. 서버 간 방화벽 설정도 정보를 받는 서버의 인바운드 포트만 열어두면 되는 경우가 많아, 양방향 통신이 필요한 폴링 방식보다 설정이 간편한 편입니다.
대규모 시스템에서도 효과가 있습니다. 수신 서버를 로드 밸런서 뒤에 여러 대 배치해 수평 확장이 용이하고, 트래픽이 급증해도 서버 추가로 대응할 수 있습니다. 이 방식을 적용한 마이크로서비스 아키텍처는 전체 처리량을 높이고 장애 전파를 줄이는 데 유리합니다.
웹훅 단점
장점이 분명하지만, 웹훅은 설계를 대충 잡으면 바로 문제가 생깁니다. 정보 전달을 100% 보장하기 어렵고, 문제 발생 시 원인 추적이 복잡해지며, 보안을 놓치면 위험에 노출될 수 있습니다. 주요 단점은 다음과 같습니다.
- 정보 전달 보장의 어려움 이벤트 정보 소실 가능성 있음
- 디버깅의 복잡성 분산 추적 시스템 없으면 원인 파악 어렵다
- 보안 취약성 SSRF, 재생 공격, 악성 페이로드 주입 대응 필요
- 정보 전달 순서의 불확실성 도착 순서가 바뀔 수 있다
관련 시스템 장애는 상당수가 응답 시간 초과, 재시도 로직 부재, 멱등성 미구현에서 발생합니다. 결국 신뢰성을 올리려면 이 부분을 설계 단계에서 잡아야 합니다.
‘관찰 가능성(Observability)’ 부족이 큰 문제로 꼽힙니다. 여러 시스템에 흩어진 로그를 모아 분석해야 하니, 문제 상황에서 손이 많이 가는 구조가 되기 쉽습니다.
보안도 마찬가지입니다. 관련 보안 사고의 상당수는 URL 검증 미흡으로 내부 네트워크가 노출되며 발생합니다. 이벤트 발생 순서와 수신 서버 도착 순서가 달라질 수 있으므로, 순서가 중요한 업무에는 별도 처리 로직이 필요합니다. 특히 금융 거래나 재고 관리처럼 민감한 데이터를 다룬다면 순서 보장을 위한 추가 장치가 필요합니다.
웹훅 구현
웹훅 활용 사례
웹훅은 다양한 분야에서 워크플로우를 자동화하고, 시스템 간 협업을 빠르게 만듭니다.
깃허브(GitHub)는 대표 사례입니다. 개발자가 코드를 푸시하거나 풀 리퀘스트를 생성하면, 웹훅이 CI/CD 시스템에 알림을 보내 빌드, 테스트, 배포 과정을 자동으로 시작합니다. 깃허브는 하루에도 막대한 양의 관련 이벤트를 처리합니다.
결제 서비스 스트라이프(Stripe)는 결제 성공, 실패, 환불 같은 이벤트를 전송해 상거래 시스템이 주문을 자동 처리하도록 돕습니다. 이를 통해 상점들은 결제 처리를 높은 수준으로 자동화합니다.
협업 도구 슬랙(Slack)의 Incoming Webhooks 기능은 외부 서비스 알림을 슬랙 채널로 직접 받을 수 있게 해줍니다. 깃허브 코드 변경이나 메일침프(Mailchimp) 신규 구독자 정보를 실시간으로 받아 팀 소통과 업무 효율을 높일 수 있습니다.
줌(Zoom)은 회의 시작과 종료 이벤트를 알려 출석 관리나 녹화 자동화를 지원하고, 세일즈포스(Salesforce)는 CRM 데이터 변경 사항을 외부 시스템에 실시간 전달하는 등 산업 전반에서 활용 폭이 넓습니다.
웹훅과 API 연동
웹훅과 API는 상호 보완 관계입니다. 둘을 함께 쓰면 실시간성과 데이터 조회 유연성을 동시에 확보할 수 있습니다. 웹훅은 특정 사건 발생 시 정보를 ‘밀어주는(푸시)’ 방식이고, API는 필요할 때 정보를 ‘요청해서 당겨오는(풀)’ 방식입니다. 예를 들어 웹훅으로 ‘새로운 주문’ 알림을 받은 뒤, API를 호출해 주문 상세 정보를 가져오는 하이브리드 방식이 실무에서 자주 쓰입니다.
2021년에 발표된 OpenAPI Specification 3.1.0부터는 API 명세서에 웹훅 정의를 공식적으로 포함할 수 있게 됐습니다. 개발자는 이벤트 종류와 메시지 형식을 더 명확히 파악하고 연동을 쉽게 진행할 수 있습니다. 변화는 웹훅으로 즉시 통보받고, 필요한 데이터만 API로 선별해 가져오는 방식이 효율적입니다.
AWS의 API 게이트웨이 같은 서비스는 수신된 이벤트를 람다(Lambda), SQS 등 다른 클라우드 서비스로 자동 전송하는 기능을 제공해 복잡한 이벤트 처리 구조를 단순화합니다. 두 기술을 묶은 하이브리드 아키텍처는 네트워크 대역폭을 절감하고 데이터 일관성을 높이는 데도 도움이 됩니다.
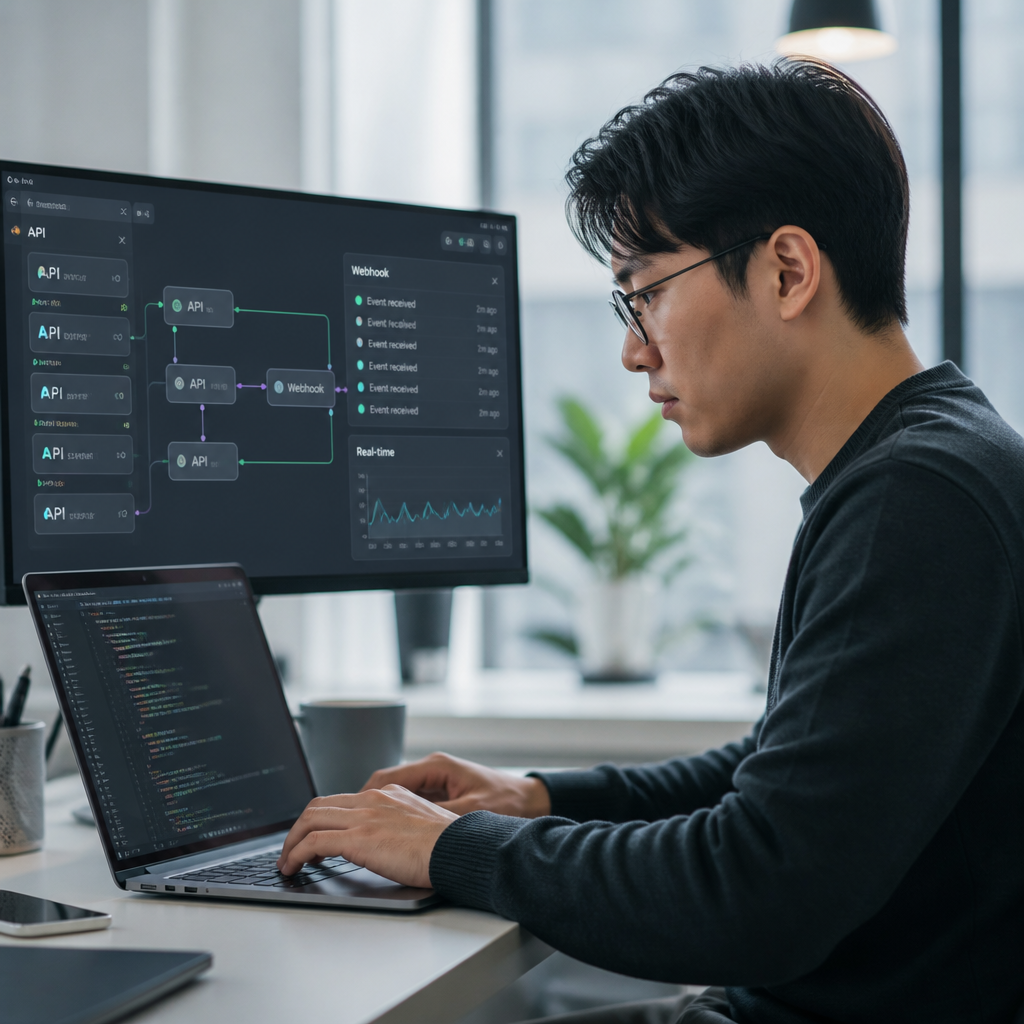
웹훅 구현 가이드
웹훅을 제대로 구현하려면 발신 시스템과 수신 시스템 양쪽에서 데이터 무결성, 보안, 오류 처리 전략을 갖춰야 합니다.
웹훅 발신 시스템 구현 단계
- 이벤트 정의 및 스키마 설계 어떤 사건에 어떤 정보를 보낼지 정의하고 페이로드 스키마를 설계합니다.
- 구독자 등록 API 개발 수신자가 자신의 URL과 원하는 이벤트 종류를 등록할 수 있는 API를 구축합니다.
- 이벤트 큐 시스템 구축 RabbitMQ나 Kafka 같은 메시지 큐에 이벤트를 임시 저장해 안정적 전송을 보장합니다.
- 전송 워커 개발 큐에서 이벤트를 가져와 HTTP POST 요청을 보내고 실패 시 재시도 로직을 포함합니다.
- 서명 생성 메커니즘 구현 HMAC-SHA256 같은 방식으로 전자 서명을 생성해 HTTP 헤더에 포함합니다.
웹훅 구현에서 가장 중요한 원칙 중 하나는 다음과 같습니다.
웹훅을 만들 때 가장 중요한 원칙은 바로 멱등성(똑같은 요청을 여러 번 보내도 시스템의 상태가 항상 같게 유지되는 성질)을 지키는 것.
같은 이벤트가 여러 번 수신되더라도 시스템에 문제가 생기지 않게, 멱등성을 확보해야 합니다.
웹훅 수신 시스템 모범 사례
- 즉시 성공 응답 반환 요청을 받으면 5초 이내에 HTTP 200 OK 응답을 보내고, 실제 작업은 비동기로 처리합니다.
- 비동기 큐에 이벤트 저장 후 처리 수신 이벤트를 내부 메시지 큐에 넣고 워커가 처리하도록 구성합니다.
- 서명 및 타임스탬프 검증 전자 서명을 먼저 확인하고 타임스탬프까지 검증해 재생 공격을 막습니다.
- IP 화이트리스트 적용 가능하면 발신 측 IP를 제한해 허용된 출처만 수락합니다.
이 모범 사례를 제대로 적용하면 정보 전달 보장, 보안, 디버깅 같은 단점들을 상당 부분 상쇄할 수 있습니다. 앞으로도 이 기술은 더 다양한 서비스와 결합하면서, 디지털 생태계의 연결 고리 역할을 계속 넓혀갈 것입니다.
FAQ
Q1: 웹훅(Webhook)과 일반적인 API 폴링(Polling) 방식의 가장 큰 차이점은 무엇입니까?
A1: 웹훅은 이벤트가 발생했을 때 서비스 제공자가 등록된 URL로 정보를 푸시(Push)하는 방식입니다. 반면 API 폴링은 클라이언트가 일정 시간마다 서버에 변경 사항이 있는지 풀(Pull)로 확인하는 방식입니다. 웹훅은 실시간성이 높고 네트워크 트래픽과 서버 부하를 줄이는 데 유리합니다.
Q2: 웹훅을 사용할 때 가장 중요하게 고려해야 할 보안 요소는 무엇입니까?
A2: 핵심은 서명 검증, 타임스탬프 확인, IP 화이트리스트 적용, HTTPS 강제 사용입니다. 서명 검증은 요청 신뢰성을 확인하고, 타임스탬프는 재생 공격을 막으며, IP 화이트리스트는 허용된 발신자만 접근하도록 제한하고, HTTPS는 데이터 암호화와 무결성을 보장합니다.
Q3: 웹훅 전달 실패 시 데이터를 잃지 않기 위한 효과적인 방법은 무엇입니까?
A3: 멱등성(idempotency) 보장, 재시도 로직 구현, Dead Letter Queue(DLQ) 활용이 중요합니다. 멱등성은 동일 이벤트가 여러 번 전달되어도 시스템 상태가 일관되게 유지되도록 하고, 재시도 로직은 실패 요청을 간격을 두고 재전송하며, DLQ는 최종 실패 이벤트를 저장해 나중에 수동 처리할 수 있게 합니다.
Q4: 웹훅이 마이크로서비스 아키텍처에서 어떤 이점을 제공합니까?
A4: 서비스 간 느슨한 결합(loose coupling)을 구현하는 데 효과적입니다. 각 서비스가 독립적으로 작동하면서도 특정 이벤트가 발생하면 필요한 서비스에 실시간으로 알림을 보낼 수 있어 유연성과 확장성을 높이고, 장애 전파를 줄이는 데 도움이 됩니다.
Q5: 웹훅 수신 서버를 구현할 때 성능과 안정성을 높이기 위한 모범 사례는 무엇입니까?
A5: 요청 수신 즉시 HTTP 200 OK 응답을 반환하고, 실제 비즈니스 로직은 비동기 큐에 이벤트를 저장한 뒤 워커가 처리하도록 구성하는 방식이 기본입니다. 여기에 서명 검증과 타임스탬프 확인을 우선 적용하고, 트래픽 증가에 대비해 수평 확장이 가능하도록 설계하는 것이 좋습니다.
※ 본문에 포함된 일부 수치와 통계는 웹훅의 개념과 효과를 설명하기 위한 참고용 예시이며, 서비스·환경·시점에 따라 실제 값과 다를 수 있습니다. 도입·구현 전에는 각 서비스(GitHub, Stripe, Slack 등)의 공식 문서를 확인하시기 바랍니다.

테크백과 운영자 · 데이터 엔지니어 한지석입니다. 11년간 금융·공공 데이터 파이프라인을 구축하고 API 문서화를 담당해왔습니다. 흩어져 있는 API 정보를 한 항목씩 검증해 레퍼런스로 정리합니다.