깃허브 API 정리 2026 REST·GraphQL·코파일럿 차이와 토큰 발급법
최종 수정일: 2026년 09월 20일
깃허브 API는 리포지토리 생성, 이슈 관리, 풀 리퀘스트 처리 같은 작업을 코드로 자동화하는 인터페이스입니다. 방식은 두 가지입니다. 주소 단위로 호출하는 REST API, 필요한 데이터만 골라 받는 GraphQL API. 쓰려면 먼저 토큰(PAT)이 필요하고, 요청은 REST 기준 시간당 5,000회까지 가능합니다(미인증은 60회).
개발자의 반복 작업을 줄이고, 외부 서비스와 촘촘하게 연동해서 개발 생산성을 끌어올리는 ‘비밀 병기’가 바로 깃허브 API입니다. 예전에 수십 개 리포지토리에 흩어진 이슈를 주말마다 손으로 확인하던 시절이 있었습니다. 간단한 스크립트 하나로 이슈를 한 번에 모아 정리하고 분류할 수 있게 된 것도, 결국 이 API 덕분이었습니다.
깃허브 API는 단순히 코드를 저장하고 공유하는 수준을 넘어, 개발자의 워크플로우 자체를 바꿔놓습니다. 이 글에서는 토큰 발급 방법, 두 API의 선택 기준, 그리고 코파일럿 API의 현재 상태까지 순서대로 정리합니다.
깃허브 API 개요
깃허브 API란 무엇일까요?
깃허브 API는 개발자가 깃허브의 기능과 데이터를 프로그램으로 직접 호출해서 원하는 작업을 처리하도록 만든 ‘소통 창구’입니다. 이걸 쓰면 리포지토리 생성, 이슈 추적, 풀 리퀘스트 처리처럼 깃허브에서 반복적으로 하는 일들을 자동화할 수 있습니다.
깃허브는 보통 두 가지 방식을 제공합니다. ‘REST API’와 ‘GraphQL API’입니다. 예전에는 각각 v3, v4로 불렸지만, 지금 REST API는 X-GitHub-Api-Version: 2022-11-28처럼 날짜로 버전을 지정하는 방식으로 바뀌었습니다. REST API는 URL 기반으로 자원을 호출하는 전통적인 방식이고, GraphQL API는 필요한 데이터만 골라서 요청해 전송 효율을 높인 방식입니다. 무엇을 더 많이 쓰게 될지는, 프로젝트 성격에 따라 갈립니다.
REST API 기준으로, 인증된 사용자는 한 시간에 최대 5,000번까지 요청할 수 있고 인증하지 않으면 60번으로 줄어듭니다. GraphQL API는 계산 방식이 달라 뒤에서 따로 설명드리겠습니다. 서비스 안정성을 위한 기본 장치라고 보시면 됩니다.
이 인터페이스로 다룰 수 있는 정보는 대략 이런 것들입니다.
- 리포지토리(Repositories)
- 이슈(Issues)
- 풀 리퀘스트(Pull Requests)
- 커밋(Commits)
- 사용자(Users) 및 조직(Organizations)
- 지스트(Gists)
- 웹훅(Webhooks)
그리고 깃허브 API는 보안과 권한 관리를 꽤 엄격하게 가져갑니다. 그래서 인증 방식도 여러 가지를 지원하는데, “아무거나” 고르면 나중에 권한 문제로 막히거나 보안 리스크가 커질 수 있습니다. 목적에 맞게 고르는 쪽이 안전합니다.
| 인증 방식 | 주요 용도 | 특징 |
|---|---|---|
| OAuth 2.0 | 복잡한 외부 시스템 연동 | 사용자 대신 작동하며 세밀한 권한 부여 가능 |
| 개인용 액세스 토큰 (PAT) | 개인 스크립트, 소규모 도구 | 생성 및 사용이 간편하고, 필요한 권한을 직접 선택 |
| 깃허브 앱 (GitHub Apps) | 조직 및 팀 단위의 서비스 연동 | 강력한 보안과 높은 API 요청 제한으로 안정적 운영에 유리 |
깃허브 API는 어떻게 사용할 수 있을까요?
기본 흐름은 단순합니다. 정해진 엔드포인트(API 주소)로 HTTP 요청을 보내고, 응답을 받아서 처리하면 됩니다. 보통 인증 → 요청 생성 → 응답 수신 → 오류 처리 순서로 굴러갑니다.
파이썬은 requests, 자바스크립트는 fetch로 많이 시작합니다. 처음에는 cURL로 한두 번 직접 쏴보는 게 이해가 빠릅니다.
깃허브 API 토큰
API를 쓰려면 먼저 ‘인증된 사용자’라는 걸 증명해야 합니다. 여기서 필요한 게 ‘깃허브 API 토큰’입니다. 깃허브 웹사이트에서 Settings > Developer settings > Personal access tokens > Fine-grained tokens로 들어가 토큰을 만듭니다. 예전 방식(Classic)도 남아 있지만, Fine-grained 쪽이 특정 리포지토리와 특정 권한만 콕 집어 줄 수 있어 현재는 이쪽이 기본 권장입니다.
이때 중요한 포인트는 권한을 “최소한”으로 주는 것입니다. 리포지토리 읽기/쓰기, 이슈 관리처럼 필요한 권한만 주는 편이 안전합니다.
생성된 토큰은 깃허브에 보내는 ‘비밀 열쇠’라고 보시면 됩니다. 유출되면 끝이 좋지 않습니다.
요청을 보낼 때는 보통 ‘Authorization’ 헤더에 이런 식으로 담습니다. Authorization: Bearer YOUR_TOKEN
그리고 안정적으로 운영하려면 Accept 헤더로 JSON 응답을 명시하고, X-GitHub-Api-Version으로 API 버전을 지정해 두는 습관이 도움이 됩니다.
깃허브 API 연동
‘깃허브 API 연동’은 말 그대로 다른 프로그램이나 서비스가 깃허브와 통신하도록 연결하는 작업입니다. CI/CD 파이프라인, 프로젝트 관리 도구, 자동화 스크립트 같은 곳에서 핵심 역할을 합니다.
여기서 특히 유용한 게 ‘깃허브 웹훅(Webhooks)’입니다. 특정 이벤트가 발생할 때 미리 지정한 URL로 알림(HTTP 요청)을 보내줍니다. 예를 들어 푸시가 발생하면 웹훅이 CI/CD 도구를 깨워서 테스트와 배포가 자동으로 돌아가게 만들 수 있습니다.
SDK도 잘 되어 있습니다. 파이썬은 PyGithub, 자바스크립트는 Octokit 같은 선택지가 있어, 매번 요청 코드를 직접 짜는 수고를 줄일 수 있습니다.
깃허브 API 종류
깃허브 REST API
깃허브 REST API는 URL 기반으로 정보를 주고받는 가장 보편적인 API입니다. 리소스를 URL로 표현하고, 조회(GET) 생성(POST) 수정(PATCH/PUT) 삭제(DELETE) 같은 HTTP 메서드로 다루는 REST 원칙을 따릅니다.
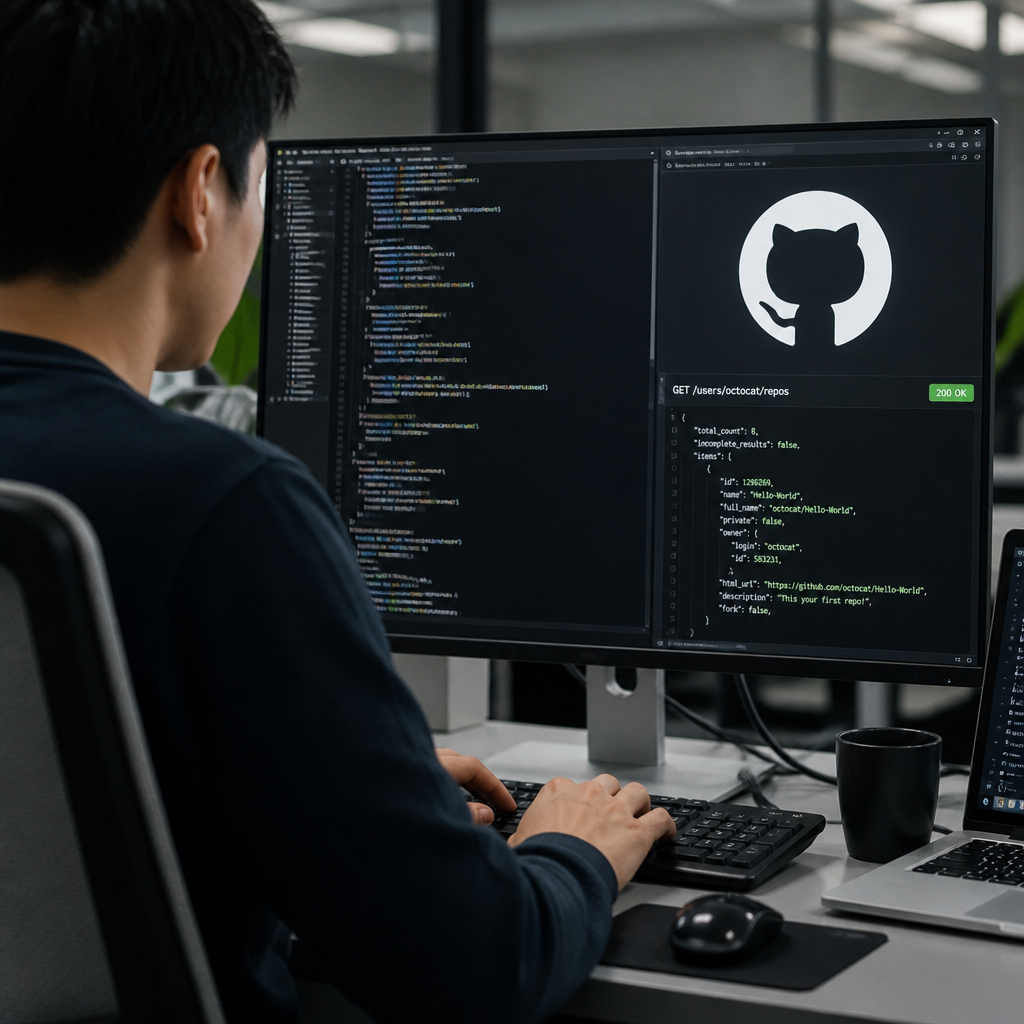
REST API의 기본 주소는 https://api.github.com으로 시작하고, 데이터는 주로 JSON으로 주고받습니다. 예를 들어 GET /users/{사용자이름}으로 사용자 정보를 가져옵니다.
그리고 조건부 요청(변경됐을 때만 응답을 받는 방식)을 잘 쓰면 불필요한 전송을 줄이고, Rate Limit 관리도 한결 편해집니다.
깃허브 GraphQL API
GraphQL API의 핵심 장점은 “필요한 데이터만 정확히” 가져올 수 있다는 점입니다. REST API는 상황에 따라 필요 없는 정보까지 같이 끌고 오거나(오버-페칭), 원하는 정보를 얻으려고 여러 번 호출해야 하는(언더-페칭) 경우가 생깁니다. GraphQL은 그 부분을 줄여줍니다.
엔드포인트는 하나입니다. https://api.github.com/graphql로 통일되어 있고, 한 번의 요청으로 관련 데이터를 묶어서 가져올 수 있어 호출 횟수를 줄일 수 있습니다.
대신 REST처럼 “요청 횟수”로만 제한하지 않고, 쿼리 복잡도 기반의 비용 개념(노드 제한)으로 관리합니다. 데이터 요구사항이 복잡한 프로젝트일수록 GraphQL이 힘을 씁니다.
깃허브 코파일럿 API
깃허브 코파일럿(GitHub Copilot)은 개발자가 코드를 작성하는 동안, AI가 다음 코드를 예측해 추천하거나 코드 조각을 만들어주는 도구입니다. 초기에는 OpenAI의 Codex 모델 하나로 시작했지만, 현재는 GPT 계열, Claude, Gemini 등 여러 모델 중에서 골라 쓰는 방식으로 바뀌었습니다. 속도를 우선할지 정확도를 우선할지에 따라 모델을 갈아 끼울 수 있다는 뜻입니다. 지원 모델은 수시로 추가되거나 종료되므로, 실제 사용 전에는 모델 선택기에서 현재 목록을 확인하는 편이 좋습니다.
코파일럿은 VS Code, Visual Studio, JetBrains 같은 IDE 확장이 기본이지만, 지금은 CLI와 코딩 에이전트 형태로도 쓸 수 있습니다. 외부 연동 경로도 열려 있습니다. Copilot Extensions로 자체 도구를 코파일럿 안에 붙일 수 있고, GitHub Models를 쓰면 여러 AI 모델을 API로 직접 호출할 수 있습니다. 조직 단위로는 라이선스 할당, 사용 통계 확인, 모델 정책 설정 같은 관리 업무를 자동화하는 관리용 API가 별도로 제공됩니다.
깃허브와 MIT 슬론이 함께 진행한 실험에서는, 코파일럿을 사용한 개발자 그룹이 동일한 과제를 55% 더 빠르게 완료했습니다. 개발자 95명을 두 그룹으로 나눠 자바스크립트 웹서버를 만들게 한 실험이었고, 과제 완주율도 78% 대 70%로 더 높았습니다. 다만 이 수치는 ‘전체 생산성’이 아니라 ‘특정 과제의 완료 속도’라는 점은 구분해서 보시는 게 정확합니다. 실제로 효과가 두드러지는 구간은 반복적이거나 정형화된 코드 작성 쪽입니다.
다만 코파일럿이 생성한 코드라고 해서 항상 안전하거나 완벽한 것은 아닙니다. 품질, 보안, 라이선스 이슈는 별도로 검증이 필요합니다. AI 추천 코드를 그대로 믿기보다, 최종 점검과 책임은 개발자에게 있다는 점은 꼭 챙기셔야 합니다.
정리하면, 깃허브 API는 개발 자동화와 효율을 끌어올리는 핵심 도구입니다. REST와 GraphQL은 요구사항에 맞춰 선택할 수 있고, 코파일럿은 AI 코드 생성이라는 흐름을 본격적으로 열어줍니다. 반복 작업을 줄이고, 더 중요한 문제 해결에 시간을 쓰고 싶다면 이 영역은 한 번 제대로 잡아두는 게 좋습니다.
—
FAQ
Q1. 깃허브 API의 주요 유형에는 어떤 것들이 있으며, 각각의 특징은 무엇인가요?
A: 깃허브 API는 크게 REST API와 GraphQL API 두 가지를 제공합니다. REST API는 리소스가 URL로 분리되어 있고 표준 HTTP 메서드로 조작하는 방식이며, 날짜 기반 버전 헤더로 버전을 지정합니다. GraphQL API는 단일 엔드포인트에서 필요한 데이터만 선택 요청할 수 있어 전송 효율이 좋은 방식입니다.
Q2. 깃허브 API 사용 시 요청 제한(Rate Limit)은 어떻게 관리되나요?
A: REST API는 인증 요청이 시간당 5,000개, 미인증 요청이 60개로 제한됩니다. GraphQL API는 요청 횟수 대신 쿼리 복잡도 기반의 ‘노드 제한’ 모델을 쓰며, 시간당 최대 5,000 포인트를 사용할 수 있습니다. 응답 헤더를 보면 남은 한도를 확인할 수 있습니다.
Q3. 깃허브 API에 인증하는 가장 권장되는 방식은 무엇인가요?
A: OAuth 2.0, 개인용 액세스 토큰(PAT), 깃허브 앱(GitHub Apps) 등을 지원합니다. 보통은 깃허브 앱이 권장됩니다. 요청 제한이 높고, 권한 제어가 세밀하며, 조직 단위 운영에 유리합니다.
Q4. 깃허브 코파일럿 API를 개발자가 직접 사용할 수 있나요?
A: 가능합니다. 코드 자동완성 자체는 공식 IDE 확장으로 쓰는 것이 기본이지만, Copilot Extensions로 자체 도구를 붙이거나 GitHub Models로 모델을 API 호출하는 경로가 제공됩니다. 조직 고객에게는 라이선스와 모델 정책을 다루는 관리용 API가 별도로 있습니다.
Q5. 깃허브 API 연동 시 웹훅(Webhooks)은 어떤 역할을 하나요?
A: 웹훅은 푸시, 풀 리퀘스트 생성 같은 이벤트가 발생할 때 미리 지정한 URL로 실시간 알림(HTTP POST 요청)을 보내는 기능입니다. CI/CD 자동화, 상태 동기화, 실시간 알림 시스템 구축에 많이 씁니다.
본 글은 2026년 9월 기준 깃허브 공식 문서를 바탕으로 정리했습니다. 요청 제한, 지원 모델, 기능 제공 범위는 예고 없이 바뀔 수 있으므로, 실제 적용 전에는 docs.github.com에서 최신 내용을 확인해 주세요.

테크백과 운영자 · 데이터 엔지니어 한지석입니다. 11년간 금융·공공 데이터 파이프라인을 구축하고 API 문서화를 담당해왔습니다. 흩어져 있는 API 정보를 한 항목씩 검증해 레퍼런스로 정리합니다.